Praktyczne porady
Autopay wprowadza abonament dla firm. Bez niego stracisz dostęp do konta i faktur VAT
Autopay zmienia zasady dla przedsiębiorców. Od 1 grudnia 2026 roku firmy, które chcą zachować dostęp do usług i faktur VAT,…
Autopay, jeden z największych polskich operatorów płatności, padł ofiarą cyberataku. Firma 11 listopada 2026 r. stwierdziła nieautoryzowany dostęp do infrastruktury oraz części danych dotyczących przetworzonych płatności. Jeśli w ostatnich tygodniach płaciłeś przez Autopay, zrób dwie rzeczy już teraz: sprawdź historię transakcji na karcie i koncie oraz zignoruj każdy telefon czy SMS „w sprawie incydentu“, który prosi o Twoje dane. Reszta to szczegóły, które pomogą ocenić realne ryzyko.
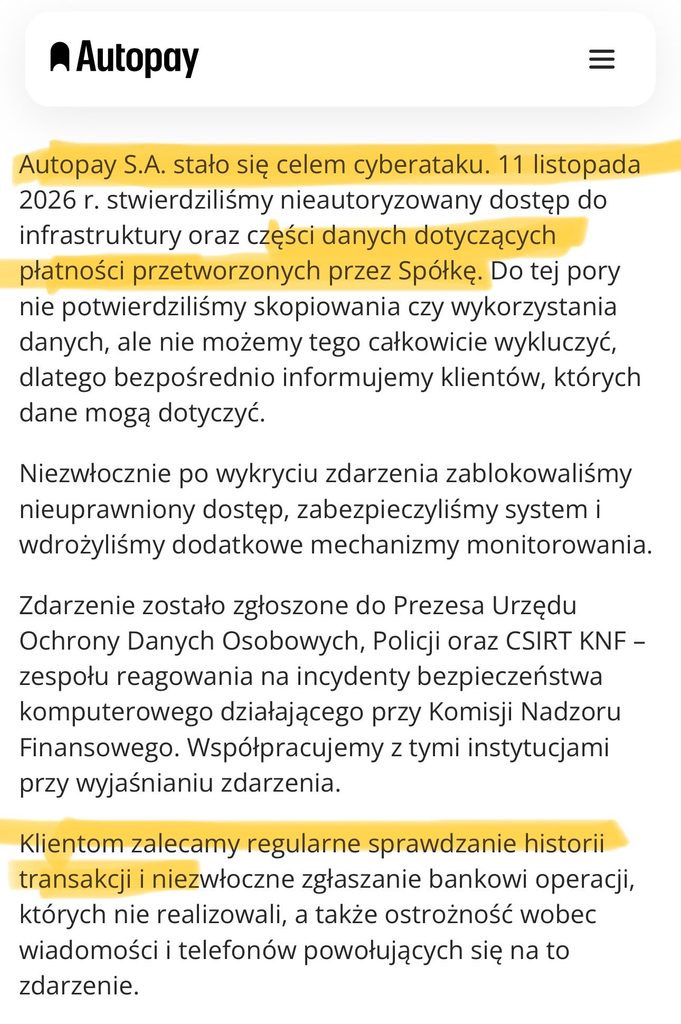
Autopay poinformował o zdarzeniu w komunikacie z 13 listopada 2026 r. Spółka wykryła nieuprawniony dostęp do swojej infrastruktury i części danych o obsługiwanych płatnościach, a skopiowanie lub wykorzystanie tych danych pozostaje niepotwierdzone. W oficjalnym stanowisku firma napisała wprost, że nie potwierdziła skopiowania czy wykorzystania danych, ale nie może tego całkowicie wykluczyć i dlatego kontaktuje się bezpośrednio z klientami, których zdarzenie może dotyczyć.
Po wykryciu ataku Autopay zablokował nieuprawniony dostęp, zabezpieczył system i wdrożył dodatkowy monitoring. Sprawę zgłoszono Prezesowi Urzędu Ochrony Danych Osobowych, Policji oraz CSIRT KNF, zespołowi reagowania na incydenty działającemu przy Komisji Nadzoru Finansowego
Tu trzeba być uczciwym: na ten moment więcej jest niewiadomych niż pewników. Nie wiadomo, ilu klientów mogło zostać poszkodowanych ani jakie dokładnie informacje zostały ujawnione. Z komunikatu nie wynika też, czy dostęp objął dane kart płatniczych. Firma nie podała, których konkretnie usług dotyczył incydent.
Dlatego nie warto ani panikować, ani lekceważyć sprawy. Rozsądne założenie jest takie: skoro incydent dotknął dane o płatnościach, traktuj swoje rachunki przez najbliższe tygodnie z podwyższoną czujnością, nawet jeśli nie dostałeś indywidualnego powiadomienia.
Wielu Polaków korzysta z Autopay, nie mając tego konta, na które się loguje. Autopay, wcześniej Blue Media, to polski fintech założony w 1999 roku, dostarczający rozwiązania do opłacania rachunków, doładowań telefonów, ekspresowych przelewów, zakupów w internecie i płatności za autostrady. Najczęściej spotykasz go jako bramkę płatniczą przy kasie w sklepie internetowym albo przy opłacaniu rachunku.
Skala robi wrażenie. Z rozwiązań Autopay korzysta ponad 50 tysięcy firm i kilkanaście milionów osób miesięcznie. To tłumaczy, dlaczego ten jeden incydent jest tak szeroko komentowany, mimo że zakres wciąż nie jest znany.
Niezależnie od tego, czy dostałeś powiadomienie, te kroki są bezpieczne i warte wykonania.
To w tej chwili najpilniejsze ryzyko, bardziej realne niż sam wyciek. Każdy głośny atak jest natychmiast wykorzystywany przez oszustów, którzy podszywają się pod zaatakowaną firmę albo pod bank. Sam Autopay zaleca ostrożność wobec wiadomości i telefonów powołujących się na to zdarzenie.
Zasada jest prosta: ani Autopay, ani bank nie poproszą Cię przez telefon, SMS czy e-mail o pełny numer karty, kod CVV, hasło, kod SMS ani o „przelew weryfikacyjny“. Jeśli ktoś tego żąda, to oszustwo. Nie klikaj w linki z takich wiadomości, nie oddzwaniaj na podany numer, tylko wejdź samodzielnie na oficjalną stronę albo zadzwoń na infolinię z własnej karty. Pośpiech i presja czasu to znak rozpoznawczy ataku.
Nie, samo zdarzenie tego nie oznacza. Firma nie potwierdziła, że dane zostały skopiowane czy użyte, a dostęp został zablokowany. Ryzyko polega na tym, że dane z płatności mogą posłużyć do prób oszustwa, a nie na automatycznej stracie środków. Najważniejsze jest więc szybkie wychwycenie nieautoryzowanej operacji, bo zgłoszona w porę transakcja jest zwykle możliwa do zareklamowania w banku. Zachowaj zrzuty ekranu oraz daty i kwoty podejrzanych operacji, przydadzą się przy reklamacji.
Czy moje dane na pewno wyciekły?
Nie ma takiej pewności. Autopay potwierdził nieautoryzowany dostęp do części danych płatności, ale nie potwierdził ich skopiowania ani nie podał listy poszkodowanych. Osoby, których może to dotyczyć, firma informuje bezpośrednio.
Czy wyciekły numery kart?
Z dostępnych komunikatów to nie wynika. Firma nie ujawniła, czy incydent objął dane kart płatniczych.
Co zrobić w pierwszej kolejności?
Sprawdzić historię transakcji i zgłosić bankowi każdą nieznaną operację. Do tego zachować czujność wobec wiadomości powołujących się na incydent.
Skąd będę wiedzieć, że to dotyczy mnie?
Z bezpośredniego powiadomienia od Autopay, nie z linku w SMS-ie czy e-mailu. Najpewniejszym źródłem jest oficjalny kontakt firmy.
Autopay potwierdził cyberatak wykryty 11 listopada 2026 r. i nieautoryzowany dostęp do części danych o płatnościach. Zakres i liczba poszkodowanych nie są znane, a skopiowanie danych pozostaje niepotwierdzone. Sprawa trafiła do UODO, policji i CSIRT KNF. Co zrobić: sprawdzaj historię transakcji, zgłaszaj bankowi nieznane operacje, uważaj na telefony i wiadomości „w sprawie incydentu“ wyłudzające dane i czekaj na bezpośrednie powiadomienie od firmy. Samo zdarzenie nie oznacza utraty pieniędzy, ale najbliższe tygodnie wymagają czujności.
Autopay zmienia zasady dla przedsiębiorców. Od 1 grudnia 2026 roku firmy, które chcą zachować dostęp do usług i faktur VAT,…
Miejsca obok siebie w samolocie bez dopłaty: jedna rezerwacja, odprawa online od pierwszej minuty i rozmowa przy bramce. Sprawdź 7…
Mandat od APCOA to w praktyce opłata dodatkowa. Sprawdź, jak napisać odwołanie, jakie dowody zebrać i co robić, gdy APCOA…